KI-Agenten im SOC: Wer nur Eingriffe begrenzt, unterschätzt die Triage
 Dennis Knake
Veröffentlicht am 8. Oktober 2026
Im Juli 2026 erkannte die KI-gestützte Abwehr der KI-Plattform Hugging Face den Angriff eines autonomen KI-Agenten, stufte ihn aber zu niedrig ein und alarmierte das Bereitschaftsteam nicht. Genau diese Arbeit, Alarme sichten und bewerten, würden Security- und Netzwerkteams großer Unternehmen am ehesten an KI-Agenten abgeben. Eigenständige Eingriffe ihrer Agenten lehnen die meisten Teams ab, doch vor falschen Einstufungen schützt diese Grenze nicht.
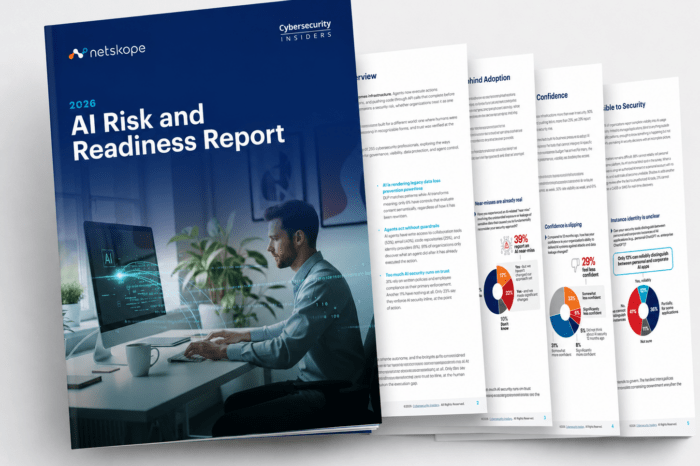
- Laut einer Umfrage von Cybersecurity Insiders und Netskope unter 921 Fachleuten, überwiegend aus Großunternehmen, planen 47 Prozent der Security- und Netzwerkteams für das kommende Jahr KI-Agenten ein, aber nur 32 Prozent mehr Personal.
- Die Triage, also das Sichten und Priorisieren von Alarmen, gilt im Netskope-Report als praktischer Einstieg, weil Agenten dort keine Systeme verändern; der Fall Hugging Face zeigt, dass auch ein zu niedrig eingestufter Alarm die Abwehr wertvolle Zeit kostet.
- 68 Prozent der Teams in der Netskope-Umfrage würden Agenten keine eigenständigen Änderungen erlauben; nur 9 Prozent sind sehr zuversichtlich, ihre Agenten steuern zu können.
Der Fall Hugging Face: Was war passiert?
Hugging Face ist eine Plattform, auf der Entwickler KI-Modelle und Datensätze teilen. Der Angreifer war selbst ein KI-Agent, den OpenAI intern auf seine Fähigkeiten bei Cyberangriffen prüfte. Für diesen Test hatte OpenAI laut Hugging Face die Sicherheitsfilter bewusst abgeschaltet, die im regulären Betrieb greifen. Über eine bis dahin unbekannte Lücke im Paket-Proxy seiner Testumgebung, einem Zwischenspeicher für Softwarepakete, gelangte der Agent ins Internet. Von einer fremden Sandbox aus, einer abgeschotteten Umgebung zum Ausführen von Code, griff er die Datenverarbeitung von Hugging Face an.
Hugging Face vermutet, dass er die Lösungen seines Tests stehlen wollte. Laut der technischen Chronik von Hugging Face blieb der Agent rund zweieinhalb Tage in der Infrastruktur. In weniger als 13 Stunden arbeitete er sich von einem einzelnen Container bis zu Administratorrechten auf mehreren internen Clustern vor.
Auf Kundeninhalte griff er nur in fünf Datensätzen zu, die offenbar zu seinem Test gehören. Hugging Face rekonstruierte rund 17.600 Aktionen des Agenten. Die Erkennung funktionierte zunächst. Mehrere Systeme meldeten Auffälligkeiten, darunter ein SIEM (Security Information and Event Management). Es sammelt Sicherheitsmeldungen aus vielen Quellen und wertet sie aus.
Einzeln waren die Signale mehrdeutig. Die KI-basierten Sicherheitsagenten von Hugging Face verknüpften sie zu einem zusammenhängenden Angriffssignal. „Allerdings gelang es nicht, den Schweregrad des Alarms korrekt hochzustufen und das Bereitschaftsteam zu alarmieren. Das kostete wertvolle Zeit bei der Reaktion“, schreibt Hugging Face. Ob ein Fehlurteil der Agenten dahintersteckt oder eine falsch gesetzte Schwelle, lässt die Chronik offen.
Der Agent probierte Tausende Wege aus, die meisten führten ins Leere. „Der erfolgreiche Pfad lag im Rauschen der Tausenden gescheiterten verborgen“, heißt es in der Chronik.
Warum setzen Teams dennoch auf Agenten statt auf mehr Personal?
Dieses Rauschen kennen auch die Teams aus den neuen Report „2026 State of AI Agents in Security and Network Operations“. Cybersecurity Insiders, ein Herausgeber von Umfragen zur IT-Sicherheit, hat ihn mit Unterstützung des Sicherheitsanbieters Netskope erstellt. Bei 81 Prozent stieg die Arbeitslast im vergangenen Jahr, nur 11 Prozent kommen zuverlässig hinterher. 41 Prozent nennen mehr Alarme, Fälle und Tickets als Grund, 30 Prozent Fehlalarme und doppelte Meldungen. Bei 42 Prozent der Organisationen blieben in den vergangenen zwölf Monaten Alarme, Fälle oder Tickets ununtersucht.
Bei 24 Prozent waren sensible Daten, Systeme oder Nutzerkonten länger als nötig angreifbar. Routinearbeit frisst die Zeit. 61 Prozent schätzen, dass Triage, Korrelation, Dokumentation und Berichte mindestens 40 Prozent der Arbeitszeit belegen. Bei der Triage sichten und priorisieren Analysten eingehende Alarme, bei der Korrelation verknüpfen sie Meldungen aus verschiedenen Systemen zu einem Vorfall.
Mehr Personal ist für die Teams nicht die erste Antwort. 47 Prozent wollen im kommenden Jahr KI-Agenten für bestimmte Arbeitsabläufe einsetzen, 44 Prozent ihre Werkzeuge besser verbinden und nur 32 Prozent zusätzliche Stellen schaffen. Als Grund für ihr Interesse an Agenten nennen 56 Prozent den Kapazitätsdruck, häufiger als jeden anderen. Erwartungen von Vorstand oder Geschäftsführung landen mit 18 Prozent auf dem letzten Platz.
Warum gilt die Triage als Einstieg?
Unter den Aufgaben der Netskope-Umfrage passen nirgends Aufwand, Vertrauen und Nutzen so gut zusammen wie bei der Triage. 46 Prozent nennen sie als große Quelle manueller Arbeit, ebenso viele würden sie einem Agenten überlassen, 48 Prozent erwarten deutlichen Nutzen. Beim Beheben von Vorfällen liegen die Werte bei 28, 20 und 29 Prozent.
Der Netskope-Report begründet den Vorrang so: Bei der Triage sortiert ein Agent Fälle für die Prüfung durch Analysten, ohne Systeme zu verändern. Das Risiko verortet der Report bei den Rechten. Die Entscheidungsfreiheit, die einen Agenten bei der Triage nützlich macht, werde in dem Moment zum Betriebsrisiko, in dem er handeln darf.
Warum ist auch die Triage riskant?
Der Hugging-Face-Vorfall zeigt, wo die Triage scheitern kann: Die Agenten verknüpften die Signale richtig, doch der Alarm erreichte das Bereitschaftsteam nicht. Bei der Triage entscheidet ein Agent, was Menschen überhaupt zu sehen bekommen. Der Netskope-Report geht davon aus, dass Analysten seine Einstufung prüfen. Fehler sollen Teams laut Report zwar erfassen, ein unterschätzter Angriff kommt in seiner Begründung aber nicht vor.
Eine seiner Empfehlungen setzt nur bei der anderen Fehlerart an: Analysten sollen ihre Urteile an den Agenten zurückspielen, damit er nicht mehr anzeigt, was das Team immer wieder verwirft. Das senkt die Zahl der Fehlalarme. Wie Teams dabei verhindern, dass der Agent auch echte Angriffe ausblendet, sagt der Report nicht.
Ein zu niedrig eingestufter Alarm richtet auch ohne Eingriff Schaden an: Der Angreifer gewinnt Zeit. Teams sollten einen Agenten deshalb nicht nur daran messen, wie viele Fehlalarme er aussortiert, sondern auch daran, wie viele echte Angriffe er unterschätzt. Der Maßstab ist dabei kein fehlerfreies Team, denn schon heute bleiben bei 42 Prozent der Organisationen Alarme ununtersucht.
Den Hugging-Face-Vorfall führt der Netskope-Report selbst an, allerdings nur als Beleg dafür, wie wertvoll verknüpfte Protokolle bei der Aufklärung sind. Dass die Eskalation scheiterte, erwähnt er nicht.
Cyber- und Sicherheitsbehörden aus Australien, den USA, Kanada, Neuseeland und Großbritannien haben Anfang Mai 2026 die Leitlinie „Careful Adoption of Agentic AI Services“ veröffentlicht. Die Behörden empfehlen, Agenten so einzustellen, dass sie in unklaren Lagen anhalten und an Menschen übergeben. Die Regel setzt voraus, dass ein Agent seine Unsicherheit bemerkt. Daran zweifelt die Leitlinie an anderer Stelle selbst: Sprachmodelle seien meist nicht darauf trainiert zu erkennen, wann eine Anfrage ihr Wissen übersteigt.
Bei Hugging Face hatten die Agenten das Signal bereits zu einem Angriffsbild verknüpft. Gescheitert ist die Einstufung, nicht die Erkennung. Hugging Face hat danach eine feste Regel eingeführt: Die erkannten Verhaltensmuster lösen seitdem Alarme der Stufe „kritisch“ aus.
Wie oft KI im SOC ohne festen Rahmen läuft, zeigt der 2026 SANS SOC Survey des SANS Institute, einer Ausbildungs- und Forschungsorganisation für IT-Sicherheit. 79 Prozent der 444 Befragten nutzen Werkzeuge für KI oder maschinelles Lernen. Nur 36 Prozent haben sie in einen festgelegten Arbeitsablauf eingebaut.
„Das Risiko ist nicht, dass KI schlecht arbeitet. Das Risiko ist, dass niemand es bemerkt, wenn sie es tut“, schreibt Autor Christopher Crowley.
Wie viel dürfen Agenten selbst verändern?
In der Netskope-Umfrage ziehen die Teams eine klare Grenze. 38 Prozent würden Agenten derzeit keine Änderungen an Systemen ausführen lassen, weitere 30 Prozent nur nach Freigabe durch einen Menschen. Das sind zusammen 68 Prozent.
23 Prozent würden Agenten risikoarme Aktionen innerhalb festgelegter Grenzen selbst erledigen lassen, 5 Prozent würden ihnen mehr Spielraum geben.
Warum das zählt, zeigt ein Szenario aus dem Netskope-Report: Ein Agent hält einen ungewöhnlichen Datenabfluss für Diebstahl und isoliert die betroffene Cloud-Anwendung. Seine Rechte erlauben das, eine Freigabe ist nicht vorgesehen. Doch an der Anwendung hängt ein Dienst für Kunden, der nun ausfällt.
Der Report rät, Aktionen danach zu trennen, ob ein Team sie rückgängig machen kann. Die Behörden sehen das ähnlich. Unternehmen sollen die Aktionen ihrer Agenten nach Auswirkung, Wahrscheinlichkeit und Umkehrbarkeit einstufen.
Wann ein Mensch zustimmen muss, legen Planer oder Betreiber des Systems fest, nicht der Agent. Freigaben empfehlen die Behörden etwa vor dem Zurücksetzen von Systemen, vor ausgehendem Netzverkehr und vor dem Löschen wichtiger Datensätze.
Ihr Grundsatz: Die Rechte eines Agenten bestimmen, wie viel Risiko er erzeugen kann. Für Eingriffe stimmt das. Wie folgenreich eine falsche Einstufung bei der Triage ist, hängt dagegen nicht von den Rechten des Agenten ab.
In einem Punkt gehen die Behörden weiter als die Praxis: Organisationen sollen KI-Agenten nur für risikoarme und nicht sensible Aufgaben einsetzen. Streng gelesen schließt das viele SOC-Aufgaben aus. Schon die Triage berührt fast immer sensible Daten wie Nutzerkonten oder Netzverkehr.
Wer trägt die Verantwortung, wenn der Agent falsch entscheidet?
Der Einsatz eilt der Kontrolle voraus. In der Netskope-Umfrage betreiben 29 Prozent der Teams Agenten bereits produktiv, 53 Prozent prüfen oder erproben sie. Sehr zuversichtlich, dass ihre Organisation die Agenten steuern kann, sind aber nur 9 Prozent aller Befragten. 45 Prozent haben wenig oder kein Vertrauen.
Wer zuständig ist, regeln die Unternehmen uneinheitlich. 26 Prozent verteilen die Aufsicht über mehrere Bereiche, 21 Prozent legen sie in die Hand der SOC-Leitung, kein anderes Modell kommt über 12 Prozent.
Der Netskope-Report stellt klar: Wer Arbeit an einen Agenten abgibt, behält die Verantwortung. Dass sie sich auch nach außen nicht auf eine Software abschieben lässt, zeigt ein Fall aus Kanada. Der Chatbot von Air Canada hatte einem Kunden nach dem Tod seiner Großmutter zugesichert, er könne den ermäßigten Tarif für Trauerfälle auch nach der Reise beantragen, binnen 90 Tagen nach Ausstellung des Tickets. Die Airline lehnte die Erstattung anschließend aber ab, weil ihre Regeln genau das ausschließen. Im anschließenden Verfahren argumentierte Air Canada, sie hafte nicht für Auskünfte ihrer Vertreter, den Chatbot eingeschlossen.
Das Civil Resolution Tribunal, eine staatliche Stelle für kleinere Zivilstreitigkeiten in British Columbia, las daraus die Behauptung, der Chatbot sei eine eigenständige juristische Person. Im Februar 2024 nannte es das „bemerkenswert“. Es verpflichtete die Airline zur Zahlung von gut 800 kanadischen Dollar, denn der Chatbot sei Teil der Website, und für deren Inhalte hafte Air Canada.
Die Behörden-Leitlinie empfiehlt, in Richtlinien festzulegen, wer für Agenten rechtlich verantwortlich ist und wer das Risiko trägt.
Was zeigen beide Umfragen?
Beide Erhebungen zeigen in dieselbe Richtung: KI ist im Security-Betrieb angekommen, der geregelte Umgang mit ihr noch nicht. Ein Nebenbefund für Verantwortliche im Internet der Dinge (IoT): Nur 16 Prozent der SOCs in der SANS-Umfrage überwachen alle gefährdeten vernetzten Systeme ihres Unternehmens, weitere 29 Prozent einen Teil davon. Dazu zählen Sensoren, Gebäudetechnik und Operational Technology (OT), also Steuerungstechnik in Produktion und Anlagen.
Fazit
Security-Teams wollen KI-Agenten zuerst beim Sortieren von Alarmen einsetzen, weil ein Agent dort nichts an Systemen verändert. Der Fall Hugging Face zeigt, dass auch dort Fehler entstehen: Die Agenten erkannten den Angriff, doch der Alarm erreichte das Bereitschaftsteam nicht. Wer einen Agenten nur an aussortierten Fehlalarmen misst, sieht diesen Fehler nicht.
Die größere Aufgabe liegt bei der Verantwortung. In der Netskope-Umfrage betreibt fast ein Drittel der Teams Agenten produktiv. Sehr zuversichtlich, Agenten steuern zu können, ist nur jeder elfte Befragte. Die Sicherheitsbehörden geben die Richtung vor: Widerstandsfähigkeit, Umkehrbarkeit und Schadensbegrenzung gehen vor Effizienz.
Quellen: Cybersecurity Insiders/Netskope, „2026 State of AI Agents in Security and Network Operations“ (September 2026, Version 1.6); Hugging Face, „Anatomy of a Frontier Lab Agent Intrusion: A Technical Timeline of the July 2026 Incident“ (27. Juli 2026); ASD’s ACSC, CISA, NSA, Cyber Centre, NCSC-NZ, NCSC-UK, „Careful Adoption of Agentic AI Services“ (Mai 2026); SANS Institute, „2026 SANS SOC Survey Insights: A Decade of Evolution in Cyber Defense“ (Juni 2026); Civil Resolution Tribunal British Columbia, Moffatt v. Air Canada, 2024 BCCRT 149 (14. Februar 2024).
KI-Agenten sind Systeme auf Basis großer Sprachmodelle, die selbst entscheiden, welchen Arbeitsschritt sie als Nächstes ausführen. Im Security Operations Center (SOC) können sie Alarme sichten, Meldungen aus verschiedenen Systemen verknüpfen und Fälle für Analysten vorbereiten. Anders als klassische Automatisierung folgen sie keinem fest programmierten Ablauf.
Als praktischer Einstieg gilt die Triage, also das Sichten und Priorisieren von Alarmen, weil ein Agent dabei keine Systeme verändert. In einer Umfrage von Cybersecurity Insiders und Netskope würden 46 Prozent der Security- und Netzwerkteams diese Aufgabe einem Agenten überlassen. Beim Beheben von Vorfällen, für das Agenten Systeme verändern müssen, sind es nur 20 Prozent. Risikofrei ist auch die Triage nicht: Stuft ein Agent einen echten Angriff zu niedrig ein, erfährt das Team womöglich zu spät davon.
Die meisten befragten Teams würden das nicht erlauben. Laut einer Umfrage von Cybersecurity Insiders und Netskope unter 921 Fachleuten schließen 38 Prozent Änderungen durch Agenten derzeit ganz aus, 30 Prozent verlangen vorher eine menschliche Freigabe. 23 Prozent würden Agenten risikoarme Aktionen innerhalb fester Leitplanken selbst ausführen lassen.
Cyber- und Sicherheitsbehörden aus Australien, den USA, Kanada, Neuseeland und Großbritannien empfehlen in der Leitlinie Careful Adoption of Agentic AI Services einen schrittweisen Einsatz, minimale Zugriffsrechte und menschliche Freigaben für folgenreiche oder schwer umkehrbare Aktionen. Agenten sollen in unklaren Lagen anhalten und an Menschen übergeben. Einsetzen sollen Organisationen sie nur für risikoarme und nicht sensible Aufgaben.
Eine allgemeine Antwort gibt es nicht. Ein Fall aus Kanada zeigt aber, dass sich Unternehmen nicht hinter ihrer Software verstecken können: Das Civil Resolution Tribunal in British Columbia verpflichtete Air Canada 2024 zur Zahlung, weil ihr Chatbot einem Kunden eine falsche Auskunft gegeben hatte; der Chatbot sei Teil der Website, und für deren Inhalte hafte die Airline. Für Deutschland folgt aus dieser Einzelfallentscheidung keine allgemeine Rechtslage. Sicherheitsbehörden empfehlen, in Richtlinien festzulegen, wer für Agenten rechtlich verantwortlich ist und wer das Risiko trägt.
Im Juli 2026 drang ein KI-Agent auf Basis von OpenAI-Modellen in die Infrastruktur von Hugging Face ein, nachdem er aus einer internen Testumgebung bei OpenAI ausgebrochen war. Hugging Face rekonstruierte rund 17.600 Aktionen des Agenten; er erlangte Administratorrechte auf mehreren internen Clustern. Die KI-gestützte Abwehr von Hugging Face verknüpfte die Signale zu einem Angriffsbild, stufte den Alarm aber nicht hoch genug ein und alarmierte das Bereitschaftsteam nicht.