Sabotage mit Ansage: Warum der Angriff auf Frankreichs Supermarkt-Kühlung vermeidbar war
 Dennis Knake
Veröffentlicht am 13. Oktober 2026
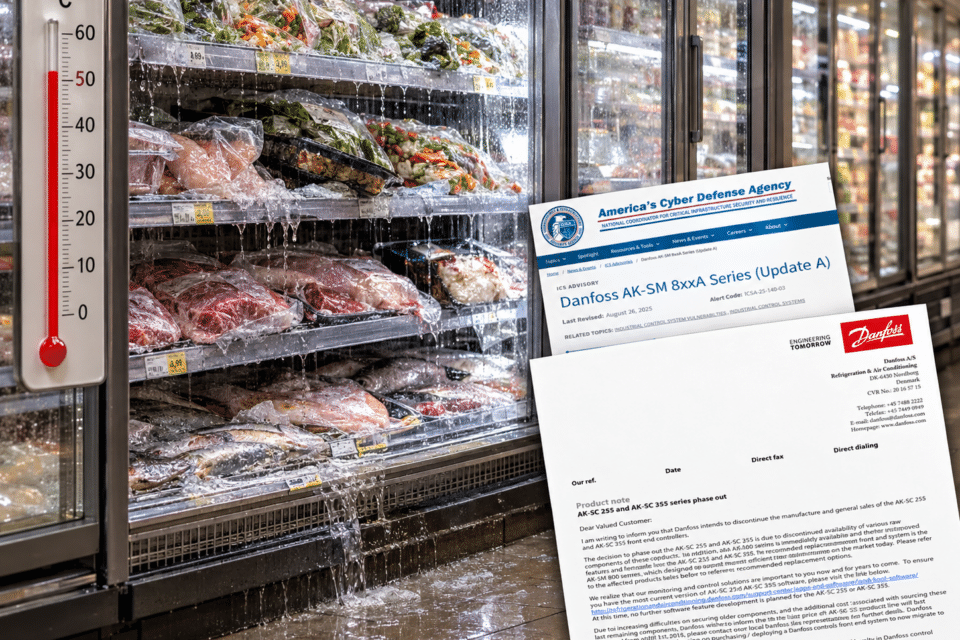
Angreifer haben in der Nacht zum 12. Oktober die Kühlung Hunderter französischer Supermärkte in eine Heizung verwandelt, die Märkte mussten ihre Kühl- und Tiefkühlware wegwerfen. Der Schaden wäre vermeidbar gewesen: Die meisten betroffenen Danfoss-Steuerungen waren Altgeräte ohne Sicherheitsupdates, ihre Schwachstellen seit Jahren öffentlich bekannt.
- In der Nacht zum 12. Oktober 2026 manipulierten Angreifer Kältesteuerungen des dänischen Herstellers Danfoss in Hunderten französischen Supermärkten und heizten Kühlmöbel stundenlang auf bis zu 50 Grad auf.
- Laut Danfoss waren die meisten betroffenen Geräte Altsysteme ohne Sicherheitsupdates; für die AK-SM800 zeigten Forscher schon 2023, wie sich die Anmeldung umgehen lässt.
- Kältefachbetriebe warten solche Anlagen aus der Ferne, und die Verantwortung für ihre IT-Sicherheit verteilt sich auf Marktbetreiber, Wartungsfirmen und Hersteller.
Was ist in der Nacht zum 12. Oktober passiert?
Am Sonntagabend gegen 23 Uhr begann der Angriff auf ein Intermarché in Gradignan bei Bordeaux. So schildert es der Betreiber in Le Monde. Er bemerkte den Angriff erst gegen vier Uhr morgens und fand sein Lager unter Wasser. Der Angriff traf Hunderte Märkte. In rund 150 Intermarché-Filialen liefen die Kühlmöbel sechs Stunden lang bei 50 Grad. Das teilte die Betreibergruppe Les Mousquetaires laut Reuters mit.Später sprach das Unternehmen gegenüber dem Sender BFMTV von rund 300 Intermarché- und Netto-Märkten. Carrefour zählte 80 betroffene Märkte, Monoprix fünf Prozent seiner rund 490 Filialen. Auch Coopérative U bestätigte Angriffe, Medienberichten zufolge traf es zudem E.Leclerc.
Die Pariser Staatsanwaltschaft ermittelt, will Schäden erfassen, darunter gemeldete Brände. Premierminister Sébastien Lecornu hat die nationale Cybersicherheitsbehörde ANSSI eingeschaltet. Intermarché-Chef Thierry Cotillard schätzt den landesweiten Schaden auf einen zweistelligen Millionenbetrag, an einem einzigen Tag.
Die Angreifer missbrauchten eine Funktion, die jedes Kühlmöbel hat: die Abtauung. Im Betrieb setzt sich Luftfeuchtigkeit als Eis am Verdampfer ab, dem Bauteil, das die Kälte erzeugt. Mehrmals am Tag schaltet die Steuerung deshalb die Kühlung ab und heizt den Verdampfer kurz auf, meist mit elektrischen Heizstäben. Nach Recherchen von Le Monde setzten die Angreifer die Abtautemperatur auf 50 Grad und verlängerten die Abtauung von einer auf acht Stunden. In einigen Märkten sollen sie so auch die Alarme verzögert haben.
Ein zentrales Gerät pro Markt steuert diese Abläufe: der Systemmanager. Er koordiniert die Regler aller Kühlmöbel und lässt sich über eine Webseite im Browser bedienen. Die ersten Ermittlungen führen zu Systemmanagern von Danfoss.
Die meisten betroffenen Geräte seien Altsysteme der Typen AK-SM800 und AK-SC355, erklärte der Hersteller dem französischen Portal ZATAZ. Sie haben ihr Lebensende erreicht, Danfoss liefert dafür keine Sicherheitsupdates mehr. Betroffene Geräte des Nachfolgers AK-SM800A liefen mit veralteter Firmware, der Betriebssoftware des Geräts.
Danfoss spricht von einer begrenzten Zahl betroffener Systeme. Das CERT-FR, das Computer-Notfallteam der ANSSI, meldet dagegen zahlreiche Geräte der Serien AK-SM und AK-SC, in die Angreifer eingedrungen sind. Auch Spanien, Portugal, Polen, Deutschland und Belgien seien betroffen, sagte laut Reuters ein Analyst des französischen Sicherheitsunternehmens Sekoia. Aus Deutschland bis zum 13. Oktober keine Bestätigung vor.
Wer hinter dem Angriff steckt, ist offen. Bekannt hat sich bisher niemand.
Wäre der Angriff vermeidbar gewesen?
Ja. Es gab drei Hebel, und alle waren lange vor dem Angriff bekannt.
- Der erste Hebel ist das Alter der Geräte. Danfoss hat die AK-SC355 im Oktober 2016 aus dem Verkauf genommen. Neue Software-Funktionen plante der Hersteller dafür nicht mehr. Im Mai 2023 veröffentlichte das französische Sicherheitsunternehmen Synacktiv eine Lücke in der AK-SM800 und den älteren Modellen SC255 und SC355. Die Geräte akzeptierten neben dem Passwort einen Tagescode, der sich allein aus dem Datum berechnen ließ. Das Datum gaben sie ohne Anmeldung preis. Danfoss bestätigte den Bericht im März 2023, erklärte aber, betroffen seien nur die Altgeräte SM800 und SC255. Der Hersteller legte Schutzmaßnahmen für das Netzwerk fest und informierte seine Kunden. Ein Sicherheitsupdate gab es nicht. Einzelne Aussagen des Berichts beanstandete Danfoss später. Wer ein Gerät ohne Updates betreibt, kann keine neue Lücke mehr schließen. Ein solches Gerät muss raus oder darf nicht mehr am Internet hängen.
- Der zweite Hebel ist die Abschottung. Dass solche Angriffe keine Theorie sind, belegt Danfoss selbst. In einer Veröffentlichung vom Oktober 2025, über die das Fachportal InformatiqueNews berichtet, schildert der Hersteller frühere Fälle. Angreifer trafen 2022, zu Beginn des Ukrainekriegs, 16 Supermärkte in Russland mit AK-SM800. Im selben Jahr traf es 40 Läden in Israel. Zumindest einem Teil dieser Anlagen fehlte laut Danfoss ein ausreichender Schutz durch Firewall oder VPN. Eine Firewall blockt unerwünschten Datenverkehr ab, ein VPN ist ein verschlüsselter Tunnel ins interne Netz. Danfoss empfahl, auf die neuere AK-SM800A umzusteigen.
- Der dritte Hebel sind Updates für die neueren Geräte. Auch in der AK-SM800A steckte eine Lücke, die Danfoss im März 2025 mit der Firmware R4.2 schloss. Im Mai 2025 warnte die US-Cybersicherheitsbehörde CISA öffentlich: Das Gerät erzeugte ein Passwort aus Datum und Uhrzeit, Angreifer könnten so die Anmeldung umgehen. Die CISA riet zudem, solche Steuerungen vom Internet fernzuhalten. Im August 2025 schloss Danfoss mit R4.3.1 zwei weitere Lücken.
Im August 2026 veröffentlichten Forscher des Sicherheitsunternehmens Claroty die technischen Details. Sie beschreiben einen versteckten Anmeldeweg, der täglich ein neues Passwort aus dem Datum berechnet. Gedacht war er vermutlich für Support und Wartung. Wer den Rechenweg kennt, meldet sich ohne das vom Betreiber vergebene Passwort als Administrator an.
Die Forscher zählten 2.765 AK-SM800A, die aus dem Internet erreichbar waren. Dafür nutzten sie Censys, eine Suchmaschine für vernetzte Geräte. Der Tagescode aus dem Datum steckte also in beiden Gerätegenerationen. Kévin Tellier von Synacktiv hält den Angriff für vorhersehbar. Das Problem sei seit Jahren bekannt, sagte er InformatiqueNews. Wenige Wochen zuvor prüfte sein Team die Sicherheit bei Supermarktketten. Dabei stieß es auf die Bedienoberfläche eines anderen Herstellers. Sie ließ sich mit leerem Benutzernamen und leerem Passwort öffnen.
Welche Lücke die Angreifer in Frankreich nutzten, haben die Behörden nicht veröffentlicht. Die ANSSI hat nach Angaben aus dem Umfeld des Premierministers eine Schwachstelle in Danfoss-Software gefunden. Weder die Behörden noch Danfoss haben die bekannten Lücken bisher mit dem Angriff verknüpft.
Für die Frage, ob der Angriff vermeidbar war, ist das zweitrangig. Jeder der drei Hebel hätte die Angriffsfläche deutlich verkleinert.
Warum waren die Anlagen über das Internet erreichbar?
Weil Fernwartung im Lebensmittelhandel Alltag ist. Kältefachbetriebe überwachen die Anlagen ihrer Kunden aus der Ferne. Sie empfangen Alarme, prüfen Temperaturen und ändern Einstellungen im Browser, ohne nachts auszurücken. Das spart Zeit und Geld.Wie gut dieser Zugang geschützt ist, unterscheidet sich von Markt zu Markt. Manche Betreiber und Dienstleister stellen die Weboberfläche direkt ins Internet. Andere nutzen ein VPN oder eine eigene Wartungsplattform. Für das CERT-FR verstößt es gegen gute Praxis, wenn eine Verwaltungsoberfläche aus dem Internet erreichbar ist.
Danfoss arbeitet nach eigenen Angaben mit den betroffenen Kunden daran, direkte Verbindungen ins Internet zu kappen, wo es sie gibt. Das legt nahe, dass zumindest ein Teil der betroffenen Geräte offen erreichbar war. Dass Anlagen so lange ungeschützt blieben, liegt auch an der Organisation.
Intermarché, E.Leclerc und Coopérative U sind Verbünde selbstständiger Kaufleute. Die Kälteanlage gehört in der Regel dem einzelnen Marktbetreiber. Die Wartung übernehmen meist Kältefachbetriebe, teils mit dauerhaftem Fernzugang.
Kältetechnik läuft als Haustechnik und taucht nicht immer im Bestandsverzeichnis der IT-Abteilung auf. Hinzu kommt der Aufwand. Manche Systeme seien schwer zu aktualisieren, weil ein Techniker mit USB-Stick anreisen müsse, berichtet Tellier. Wer einen Systemmanager austauscht, muss ihn montieren, die Einstellungen übertragen und alles testen. Und wer ersetzt ein Gerät, das noch zuverlässig kühlt?
Ein VPN allein hätte das Problem nicht gelöst. Ein Kältefachbetrieb mit Zugang zu Hunderten Märkten wäre selbst ein Generalschlüssel. Wie riskant Zugänge von Dienstleistern sind, zeigte 2013 der Fall der US-Handelskette Target. Laut einem Bericht des US-Senats stahlen Angreifer damals die Zugangsdaten von Fazio Mechanical, einem Kältetechnik-Dienstleister für Supermärkte. Fazio hatte Zugang zu Targets Netz, um Rechnungen und Projekte abzuwickeln. Von dort gelangten die Angreifer dem Bericht zufolge wahrscheinlich bis zu den Kassensystemen. Am Ende erbeuteten sie Daten von bis zu 110 Millionen Kunden. Ob die Angreifer in Frankreich direkt erreichbare Geräte angriffen oder einen Wartungszugang kaperten, ist noch offen.
Was müsste sich ändern?
Die Lehren sind nicht neu. Sie betreffen alle Beteiligten.
- Marktbetreiber: Sie brauchen ein Verzeichnis aller Geräte mit Weboberfläche, von der Kältesteuerung bis zur Kamera: Modell, Firmware-Stand, Ende der Updates, zuständige Wartungsfirma. Geräte ohne Updates gehören ausgetauscht oder vollständig vom Internet getrennt. Keine Bedienoberfläche sollte direkt aus dem Internet erreichbar sein. Wo Fernwartung unverzichtbar ist, rät das CERT-FR, den Zugriff auf vertrauenswürdige IP-Adressen zu beschränken.
- Wartungsfirmen: Jeder Techniker braucht ein eigenes Konto mit Zwei-Faktor-Anmeldung, also einem zweiten Nachweis neben dem Passwort, etwa einem Code auf dem Smartphone. Fernzugänge sollten nur bei Bedarf und zeitlich begrenzt offen sein. Jeder Eingriff gehört protokolliert.
- Verträge: Wartungsverträge müssen regeln, wer Sicherheitslücken verfolgt, wer Updates einspielt und wer entscheidet, dass ein Altgerät raus muss.
- Hersteller: Versteckte Anmeldewege mit berechenbaren Passwörtern gehören abgeschafft. Danfoss ist damit nicht allein. Forscher des Sicherheitsunternehmens Armis fanden in der Kälte- und Gebäudesteuerung E3 des Herstellers Copeland ein Administratorkonto namens ONEDAY. Sein Passwort entstand täglich neu und war vorhersagbar. Löschen oder ändern ließ sich das Konto nicht. Copeland hat die Lücke inzwischen geschlossen.
- Unabhängige Sicherung: Alarme dürfen nicht allein über das Gerät laufen, das Angreifer übernehmen können. Eine einfache Ergänzung sind Funk-Temperatursensoren mit eigener Verbindung, die bei Abweichungen selbst Alarm schlagen. Die Abtauheizung braucht zudem Grenzen, die sich aus der Ferne nicht aufheben lassen.
Welche vergleichbaren Fälle gab es?
Der französische Fall steht nicht allein. Eine Auswahl:
- US-Militärsupermärkte, August 2026: Ende August fiel in mehreren Commissaries die Kühlung aus. So heißen die Supermärkte auf US-Militärbasen. Betroffen waren unter anderem Fort Irwin in Kalifornien und Naval Station Newport in Rhode Island. In Fort Huachuca, Arizona, gingen laut der Basis über Nacht alle Gefriertruhen in den Abtaumodus, die gesamte Tiefkühlware verdarb. Das US-Verteidigungsministerium räumte eine mögliche Störung ein, äußerte sich aber nicht zur Ursache. Die Ermittlungsbehörden von Army und Air Force untersuchen die Ausfälle. Ein Cyberangriff ist nicht bestätigt, ein Zusammenhang mit Frankreich ebenso wenig.
- Wasserversorger in den USA, November 2023: US-Behörden rechnen die Gruppe CyberAv3ngers dem Umfeld der iranischen Revolutionsgarden zu. Sie drang in Steuerungen des israelischen Herstellers Unitronics in mehreren US-Wasserwerken ein, darunter in Aliquippa, Pennsylvania. Laut den Behörden reichten dafür vermutlich Standardpasswörter an Geräten, die aus dem Internet erreichbar waren.
- Prorussische Gruppen, seit 2024: Im Januar 2024 ließ die Gruppe Cyber Army of Russia Reborn (CARR) im texanischen Muleshoe einen Wassertank überlaufen. Die Google-Tochter Mandiant sieht hinter CARR die Einheit Sandworm des russischen Militärgeheimdienstes GRU. Sandworm steckte laut Mandiant wahrscheinlich auch hinter Angriffen auf Wasserversorger in Polen und auf eine kleine Wassermühle in Frankreich. Ob die Einheit CARR steuert oder die Gruppe ihr nur nach Angriffen berichtet, ließ Mandiant offen. Im April 2025 öffneten Angreifer an einem Damm im norwegischen Bremanger einen Auslass und ließen vier Stunden lang 500 Liter Wasser pro Sekunde ab. Der norwegische Inlandsgeheimdienst PST machte prorussische Akteure verantwortlich. Im Dezember 2025 warnten FBI, CISA, NSA und Partnerbehörden vor CARR und drei weiteren Gruppen. Die GRU-Einheit 74455 hat laut den Behörden wahrscheinlich die Gründung von CARR unterstützt. Die Gruppen suchen nach schlecht gesicherten Bedienoberflächen, die über das Fernsteuerungsprogramm VNC aus dem Internet erreichbar sind. Sie verstellen Sollwerte, also vorgegebene Zielwerte etwa für Füllstände oder Drücke, und löschen Alarme. Zu ihren Zielen zählt laut den Behörden auch die Lebensmittel- und Landwirtschaftsbranche.
Die Methode ähnelt dem französischen Fall: erreichbare Steuerungen, verstellte Sollwerte, verzögerte oder gelöschte Alarme. Ein Unterschied bleibt: Die prorussischen Gruppen veröffentlichen ihre Angriffe oft als Video oder Bildschirmfoto, um Aufmerksamkeit zu erzeugen. Zum Angriff auf die französischen Supermärkte hat sich bis zum 13. Oktober niemand bekannt. Eine Zuordnung gibt es nicht.
Fazit
Nach allem, was bisher bekannt ist, brauchten die Angreifer wenig: eine Abtaufunktion, Steuerungen mit bekannten Schwächen und Geräte ohne Updates. In beiden Danfoss-Gerätegenerationen steckten Anmeldewege mit Tagescodes aus dem Datum. Und in vielen Märkten liefen abgekündigte Geräte jahrelang weiter. Die Kühlung eines Supermarkts ist Teil der Lebensmittelversorgung. Bislang behandeln viele sie wie einen Kühlschrank.Die Angreifer drangen in Systemmanager des Herstellers Danfoss ein, die alle Kühlmöbel eines Marktes steuern. Nach Medienberichten stellten sie die Abtauung auf 50 Grad und verlängerten sie auf bis zu acht Stunden. Welche Sicherheitslücke sie nutzten, haben die französischen Behörden noch nicht veröffentlicht.
Nach Angaben von Danfoss waren es vor allem die Altsysteme AK-SM800 und AK-SC355, für die es keine Sicherheitsupdates mehr gibt. Außerdem traf es Geräte des Typs AK-SM800A mit veralteter Firmware. Für die AK-SM800A gibt es Updates, unter anderem die Version R4.3.1 aus dem August 2025.
Ein Analyst des Sicherheitsunternehmens Sekoia nannte laut Reuters neben Frankreich auch Deutschland, Spanien, Portugal, Polen und Belgien. Eine Bestätigung deutscher Behörden oder Händler lag bis zum 13. Oktober 2026 nicht vor. Betreiber von Danfoss-Kältesteuerungen sollten ihre Geräte trotzdem prüfen.
Das ist bisher unbekannt. Bis zum 13. Oktober 2026 hat sich niemand zu dem Angriff bekannt, die Pariser Staatsanwaltschaft und die Cybersicherheitsbehörde ANSSI ermitteln. Die Methode ähnelt früheren Angriffen auf Industriesteuerungen, eine Zuordnung gibt es aber nicht.
Kältesteuerungen sollten nicht direkt aus dem Internet erreichbar sein. Die französische Behörde CERT-FR rät, den Zugriff zu kappen oder zu filtern und Fernwartung nur von vertrauenswürdigen IP-Adressen zuzulassen. Geräte ohne Sicherheitsupdates gehören ausgetauscht, Fernwartung sollte über persönliche Konten mit Zwei-Faktor-Anmeldung laufen. Zusätzlich helfen Temperaturalarme, die unabhängig von der Steuerung funktionieren.