Nichts dazugelernt? Hacker heizen erneut Supermarkt-Kühltheken auf
 Dennis Knake
Veröffentlicht am 2nd November 2026

Drei Wochen nach dem Hackerangriff auf französische Supermärkte haben Unbekannte erneut Kühltheken aus der Ferne aufgeheizt, diesmal in mindestens sechs Ländern. Betroffen sind wieder Steuerungen von Danfoss und Copeland. Laut Danfoss hingen Anlagen ohne Schutz im Netz und nutzten ein Standardpasswort.
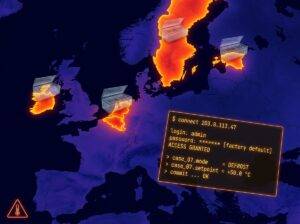
- In der Nacht zum 2. November 2026 haben Angreifer Kühlanlagen in Deutschland, Belgien, Luxemburg, Schweden, den Niederlanden, Irland und Estland manipuliert, allein in Belgien an mehr als 70 Standorten.
- Laut Danfoss nutzten angegriffene Anlagen in den Niederlanden ein Standardpasswort und hingen ohne Schutz im Netz, obwohl der Hersteller nach Frankreich zur Trennung vom Internet geraten hatte.
- Wer hinter den Angriffen steckt, ist offen; die belgische Bundesstaatsanwaltschaft ermittelt.
Was ist in der Nacht zum 2. November passiert?
Die Angreifer schalteten die Verdampfer der Kühlmöbel aus der Ferne in den Abtaumodus, in dem die Anlage heizt, um Eis zu schmelzen. In Belgien erreichten Tiefkühltruhen so etwa 15 Grad, berichtet RTBF. Bei Delhaize traf es vor allem kleine Formate wie Shop-&-Go-Märkte an Q8-Tankstellen. Laut den von VRT NWS gesammelten Angaben meldete Delhaize in Belgien mindestens 40 Filialen, Carrefour 15, Intermarché bis zu 15 und Spar fünf. Dazu kommen Ikea in Mons und mehrere Metzgereien. In Schweden traf es ICA und Coop, Händler berichteten von Sollwerten bis 50 Grad. SuperValu meldete Störungen in 13 von 223 irischen Märkten. In den Niederlanden griffen die Täter laut Danfoss mindestens 17 kleinere Betriebe an, vor allem Metzgereien.
Update, 3. November 2026: Auch in Deutschland melden Supermärkte manipulierte Kühlanlagen. Ein CAP-Markt in Wuppertal teilte mit, ein „externer Eingriff“ habe Kühl- und Tiefkühlanlagen aufgeheizt, alle Waren müssten entsorgt werden. Die Polizei Wuppertal bestätigte gegenüber t-online, dass eine Anzeige einging. Der Edeka-Markt Ernst im niederbayerischen Reisbach berichtete von Temperaturen bis 50 Grad. Im nordrhein-westfälischen Raesfeld fand der Betreiber eines Rewe-Markts am Montagmorgen die Kühlmöbel im Abtaumodus vor, ebenfalls bei bis zu 50 Grad. Die Anlage dort läuft mit einer Danfoss-Steuerung, und der Wartungsdienstleister meldete dem Betreiber Probleme an weiteren Anlagen in Deutschland, berichtet t-online. Ob der Fall in Raesfeld zur europäischen Angriffswelle gehört, ist unbestätigt. Die Angaben zu den deutschen Fällen stammen von den Marktbetreibern.
Ist es dieselbe Schwachstelle wie in Frankreich?
Das Muster ist dasselbe. Der belgische Kältetechnik-Dienstleister Sabcobel spricht vom selben Mechanismus wie im Oktober, als der Angriff in Frankreich laut Pariser Staatsanwaltschaft rund 700 Betroffene traf. Wieder sind Danfoss-Steuerungen betroffen, in Belgien auch Geräte von Copeland. Die ausgenutzte Lücke haben die Behörden bis heute nicht benannt. Ein Danfoss-Sprecher sagte der niederländischen NOS, die angegriffenen Anlagen in den Niederlanden hätten ein Standardpasswort genutzt und nicht in einem gesicherten Netz gestanden.
Danfoss hatte seine Kunden dort am 13. Oktober aufgefordert, die Anlagen vom Internet zu trennen. Die meisten taten das, einige nicht. „Es gibt keinen einzigen Grund, dass Kühlanlagen offen zugänglich sind“, sagte Keanu Nys vom Sicherheitsunternehmen Spotit dem Sender VRT. Für Altgeräte ist die Lösung aufwendiger. Ältere Danfoss-Steuerungen wie der AK-SM 800 erhalten seit Jahren keine Sicherheitsupdates. Laut Sabcobel-Chef Stephan Moelans reicht bei solchen Anlagen kein Software-Update, sie brauchen einen physischen Umbau. Von den Hunderten Anlagen, die Sabcobel in Belgien betreut, waren rund zwanzig betroffen.
Wer steckt hinter den Angriffen?
Das ist offen. Bekannt hat sich niemand, Lösegeld verlangten die Täter nicht. Ob es dieselben sind wie im Oktober, ist unklar. Die Streuung über viele Ketten deutet laut dem Sicherheitsforscher Sijmen Ruwhof darauf hin, dass sie kein bestimmtes Unternehmen im Visier hatten. Das belgische Zentrum für Cybersicherheit CCB lässt offen, ob Kriminelle, staatliche Akteure oder Hacktivisten dahinterstecken. Europäische Staaten machen Moskau für eine wachsende Zahl von Vorfällen an kritischer Infrastruktur verantwortlich, Russland bestreitet das. Eine Spur ist das nicht. Laut Danfoss griffen Unbekannte Steuerungen dieses Typs schon 2022 in russischen und israelischen Supermärkten an.
Wer muss jetzt handeln?
Gemeint sind Betreiber kleiner Märkte, Franchisenehmer und Metzgereien sowie die Kältetechnik-Dienstleister, die deren Anlagen aus der Ferne warten. Hersteller, Behörden und Sicherheitsforscher raten zuerst zu einem Schritt: die Steuerung vom öffentlichen Internet trennen und Fernwartung nur über ein VPN zulassen, einen verschlüsselten Tunnel ins interne Netz. Weitere Maßnahmen haben wir nach dem Angriff in Frankreich zusammengestellt. Die Warnungen nach Frankreich kamen von Herstellern, Behörden und Dienstleistern. Erreicht haben sie nicht alle.
Was ist bei den Hackerangriffen auf Supermarkt-Kühltheken im November 2026 passiert?
In der Nacht zum 2. November 2026 haben Unbekannte Kühl- und Tiefkühlanlagen in Supermärkten und kleineren Lebensmittelbetrieben aus der Ferne in den Abtaumodus versetzt. Die Anlagen heizten sich auf, viele Händler mussten Lebensmittel entsorgen. Betroffen waren unter anderem Filialen von Delhaize, Carrefour, Spar, ICA, Coop und SuperValu.
Vorfälle gab es in Belgien, Luxemburg, Schweden, den Niederlanden, Irland und Estland. Allein in Belgien meldeten mehr als 70 Standorte Störungen. In der Nacht zum 12. Oktober 2026 hatte ein ähnlicher Angriff Supermärkte in Frankreich getroffen, nach Angaben der Pariser Staatsanwaltschaft mit rund 700 Betroffenen.
Betroffen sind Steuerungen des dänischen Herstellers Danfoss, in Belgien auch Geräte des US-Herstellers Copeland. Laut Danfoss nutzten angegriffene Anlagen in den Niederlanden ein Standardpasswort und hingen nicht in einem gesicherten Netz. Welche Sicherheitslücke die Täter ausnutzten, haben die Behörden bislang nicht benannt.
Mehrere Marktbetreiber in Deutschland meldeten am 2. November 2026 manipulierte Kühlanlagen, darunter ein CAP-Markt in Wuppertal, ein Edeka-Markt im niederbayerischen Reisbach und ein Rewe-Markt im nordrhein-westfälischen Raesfeld.
Das ist offen. Weder zu den Angriffen im November noch zu denen im Oktober hat sich jemand bekannt, und die Angreifer haben kein Lösegeld verlangt. In Belgien ermittelt die Bundesstaatsanwaltschaft, die belgische Cyberbehörde CCB hält eine Zuordnung derzeit für unklar.
Steuerungen von Kühlanlagen sollten nicht direkt aus dem öffentlichen Internet erreichbar sein. Fernwartung sollte nur über ein gesichertes Netz wie ein VPN laufen, und Standardpasswörter müssen ersetzt werden. Geräte, die keine Sicherheitsupdates mehr erhalten, sollten Betreiber austauschen.